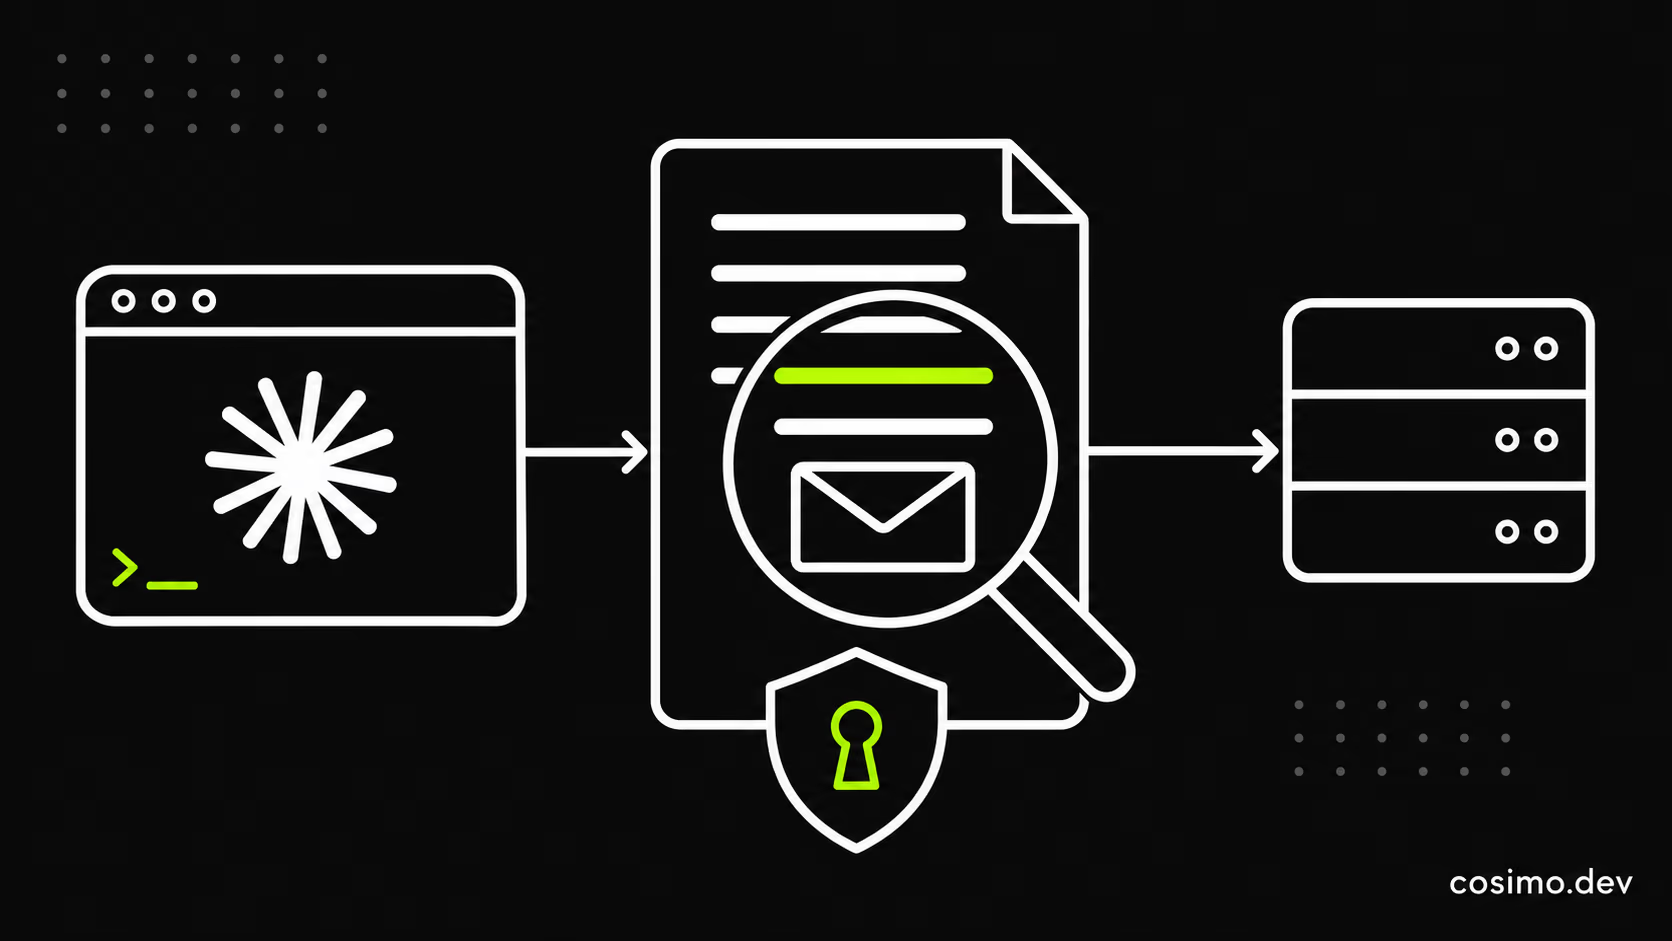
Sì, Claude Code poteva mandare l'email del tuo account ai siti web. Il modello riceveva l'indirizzo nel contesto e, quando scriveva da solo un comando come curl, a volte lo metteva nell'intestazione User-Agent come contatto. La cosa da fare subito è aggiornare Claude Code almeno alla versione 2.1.317, lasciare attivo il controllo privacy integrato e chiedere conferma prima di ogni comando di rete.
Dati aggiornati al 13 novembre 2026.
Cosa è successo con l'email in Claude Code
Il 5 novembre 2026 un utente ha aperto su GitHub la segnalazione numero 107757, con la versione 2.1.318. Racconta che Claude Code ha inviato la sua email a siti di terzi dentro lo User-Agent mentre faceva ricerche web, e che da allora riceve email truffa. Questo è il suo racconto: il collegamento diretto con lo spam non è dimostrato.
Il giorno dopo una persona del team di Claude Code ha spiegato la causa. Alcuni utenti si lamentavano che Claude inventava nomi nei tag come @author, così il team ha aggiunto l'email dell'account nel contesto del modello, per chi fa il login. Quando Claude scriveva un comando di rete, a volte usava quell'indirizzo come contatto. Il team ha detto che non doveva succedere e si è scusato.
Che cos'è lo User-Agent
Lo User-Agent è un'intestazione che ogni richiesta HTTP manda al server per dire quale programma la sta facendo. Il server la può salvare nei log. Se dentro c'è un indirizzo email, chi gestisce quel sito lo vede e lo può conservare.
Perché un'istruzione al modello non è bastata
Già dalla versione 2.1.234 Claude riceveva l'istruzione di usare l'email solo per identificarti e di non mandarla a servizi esterni senza una tua richiesta. Il comportamento è continuato lo stesso. La documentazione di Claude Code lo dice chiaramente: le indicazioni in CLAUDE.md orientano quello che Claude prova a fare, ma non impongono un limite. I limiti veri sono le regole dei permessi, gli hook e la sandbox, che Claude Code applica fuori dal modello.
Quali versioni di Claude Code sono coinvolte
Ecco cosa cambia versione per versione.
- 2.1.234: Claude viene istruito a non mandare l'email a servizi esterni. Non basta.
- 2.1.311: era la versione del canale stable il 6 novembre. Non ha il controllo automatico sull'email.
- 2.1.317: arriva il mod integrato
cc-plugin-privacy, attivo di default, che chiede conferma prima che uno strumento web o un comando shell mandi la tua email in rete. - 2.1.321: il controllo cambia. Ora rifiuta senza chiedere solo i comandi shell che contengono la tua email e nominano uno User-Agent. Gli altri comandi non si fermano più al suo avviso.
- Prossima release: il team ha annunciato che toglierà l'email dal contesto del modello. Al 13 novembre 2026, con la 2.1.323 come ultima versione, il changelog non registra ancora questa modifica.
Il team stesso ammette che il mod non copre tutti i casi: per esempio uno script che Claude scrive e poi esegue da solo.
Cosa fare subito: 5 passi
1. Controlla la versione
Apri il terminale e lancia claude -v. Se il numero è sotto 2.1.317, non hai il controllo automatico sull'email.
2. Aggiorna sul canale giusto
Lancia claude update. Attenzione: segue il tuo canale di rilascio, quindi sul canale stable può restare indietro. Per passare al canale latest apri /config e cambia il canale di aggiornamento. Con Homebrew il cask claude-code segue stable, mentre claude-code@latest segue latest. Se hai bisogno di reinstallarlo, nella guida all'installazione di Claude Code trovi i comandi per Windows, Mac e Linux.
3. Lascia acceso il mod privacy
Scrivi /plugins e controlla che cc-plugin-privacy sia attivo. Si può spegnere da lì, quindi conviene verificare. Se vuoi capire come funzionano questi componenti, ho spiegato i mod di Claude Code e i loro rischi in un articolo a parte.
4. Fai chiedere conferma ai comandi di rete
Aggiungi una regola ask nel file settings.json. Così curl e wget ti chiedono il permesso ogni volta, anche in auto mode:
{
  "permissions": {
    "ask": ["Bash(curl *)", "Bash(wget *)"]
  }
}
Sappi che questa regola copre la forma che Claude scrive di solito. Non ferma /usr/bin/curl né sh -c 'curl ...'. Prima di approvare un comando o uno script, leggi le intestazioni che imposta.
5. Cerca la tua email nelle sessioni recenti
Claude Code salva le trascrizioni in chiaro sul tuo computer, nella cartella ~/.claude/projects/, per 30 giorni di default. Cerca lì il tuo indirizzo dentro i comandi eseguiti, come le chiamate curl. Un risultato ti dice che Claude ha scritto l'email in un comando, non che la richiesta sia partita: dipende da cosa hai approvato.
Chi rischia di più
- Chi usa Claude Code con il login del proprio account: il team ha parlato proprio di questi utenti.
- Chi lavora in auto mode o approva i comandi senza leggerli.
- Chi fa scrivere a Claude script di scraping o di test su API esterne.
- Le aziende: l'email di un dipendente che finisce nei log di siti terzi è un dato personale che esce senza controllo.
Per chi usa una chiave API o un provider cloud, il team non ha detto in modo esplicito se fosse coinvolto. Io farei comunque i controlli.
La lezione per chi usa agenti AI in azienda
Tutto quello che sta nel contesto di un agente può finire in quello che l'agente scrive. Vale per l'email, ma anche per token, nomi dei clienti e percorsi dei server. La regola che seguo è mettere i limiti fuori dal modello.
Sul mio server MCP, per esempio, l'accesso passa da OAuth con password e codice TOTP: non mi affido al fatto che un agente "si comporti bene". Sui server dei clienti che gestisco, gli accessi passano solo da Tailscale e le regole Cloudflare filtrano il traffico. Il principio è lo stesso: il controllo vive nell'infrastruttura, non nel prompt.
Per un account aziendale userei poi un indirizzo dedicato a Claude Code, diverso dalla casella personale. Se vuoi un recinto più stretto per gli agenti, guarda NVIDIA OpenShell. Su Mac conta anche quanti permessi dai al terminale: ne ho parlato nell'articolo sul Full Disk Access e gli agenti AI.
Quando conviene farsi aiutare
Se Claude Code lo usi da solo su progetti personali, i cinque passi sopra bastano. Se invece lo usano più persone, su codice dei clienti o con accesso a server di produzione, servono permessi condivisi nel repository, regole uguali per tutti e una revisione di quello che l'agente ha già scritto.
È il lavoro che faccio con il servizio di pulizia del codice scritto con l'AI: controllo il progetto, sistemo quello che l'agente ha prodotto e lo porto in produzione con le regole giuste. Per un parere sul tuo caso scrivimi.