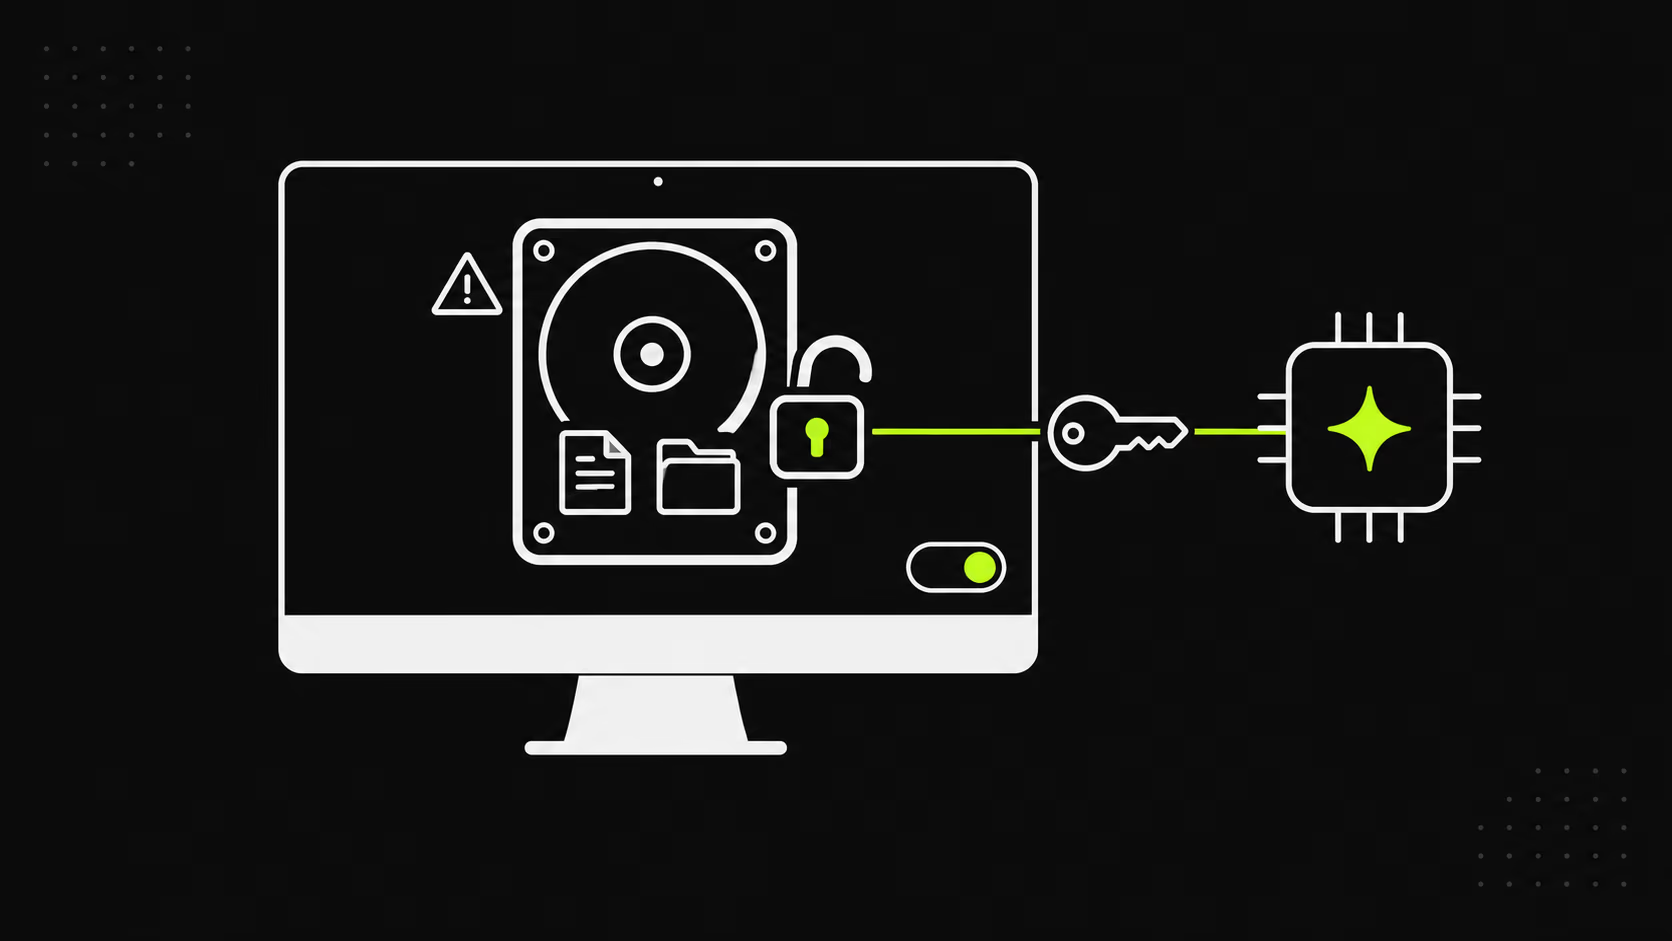
Full Disk Access pe Mac este permisiunea din macOS care lasa o aplicatie sa citeasca aproape tot: fisiere, e-mail, mesaje si istoricul browserului. Pe 2 octombrie 2026, Apple a anuntat ca o va face mai greu de acordat, pentru ca agentii AI o folosesc prea des.
Data inca nu exista, dar poti verifica in doua minute cine are aceasta cheie pe Mac-ul tau si o poti lua inapoi de la cine nu are nevoie de ea.
Lucrez zilnic cu agenti AI, de la Claude Code la integrarile pe care le construiesc pentru clienti. Mai jos iti explic ce a spus Apple, ce se schimba de fapt si ce verificari as face eu chiar azi, fara sa astept update-ul.
Ce este Full Disk Access pe Mac
macOS protejeaza implicit cateva zone sensibile: folderul Mail, Mesajele, datele Safari si unele baze de date de sistem. O aplicatie obisnuita nu intra acolo, chiar daca are acces la Documente sau Desktop.
Full Disk Access este exceptia. Chiar Apple il descrie ca pe o permisiune care ocoleste in mare parte controalele de confidentialitate, creata pentru aplicatiile de backup care trebuie sa copieze tot discul. Cine o primeste poate citi practic orice fisier al utilizatorului.
Aplicatiile care au nevoie de ea din motive legitime sunt putine:
- Backup: programe care cloneaza sau salveaza tot discul.
- Antivirus si securitate: trebuie sa scaneze si zonele protejate.
- Cautare si gestionare fisiere: unele launchere si utilitare de indexare.
Un asistent care iti rezuma e-mailurile nu intra in niciuna dintre categorii. Totusi, mai multi agenti de desktop cer exact aceasta permisiune la configurare, pentru ca e scurtatura cea mai comoda ca sa vada tot.
In functie de limba sistemului, sectiunea poate aparea tradusa in Settings. Mai jos folosesc numele in engleza, pe care il gasesti si in majoritatea ghidurilor.
Ce a anuntat Apple pe 2 octombrie 2026
Apple a publicat o nota pentru dezvoltatori numita "Updates to Full Disk Access in macOS". Sunt patru idei:
- Folosire gresita: unii dezvoltatori folosesc Full Disk Access in moduri care expun tot sistemul (fisiere, e-mail, mesaje, istoric) fara ca utilizatorul sa inteleaga pe deplin.
- Confidentialitatea altora: in aplicatiile de comunicare, riscul ii atinge si pe oamenii cu care vorbesti, nu doar pe tine.
- Controale noi: pe viitor va fi nevoie de o actiune "foarte explicita" a utilizatorului pentru a acorda acest nivel de acces.
- Agenti AI: Apple scrie ca, pe masura ce agentii devin mai capabili si mai autonomi, riscurile legate de aceasta permisiune vor creste substantial.
Ce lipseste: versiunea de macOS, data si cum va functiona concret. Nu stim daca va fi un ecran de confirmare in plus, cererea parolei sau un drum obligatoriu prin Settings cu un avertisment. Dezvoltatorilor nu li s-a spus ce trebuie sa schimbe.
De ce tocmai acum
Nota vine dupa saptamani de discutii despre agentii de desktop. Un jurnalist american a povestit ca agentul Muse de la Meta i-ar fi aratat continut din mesajele private. Meta contesta aceasta versiune si spune ca protectiile macOS nu pot fi ocolite.
In paralel a iesit la iveala o vulnerabilitate in aplicatia ChatGPT pentru Mac care ar fi putut expune date sensibile.
Apple nu numeste nicio aplicatie. Mesajul e totusi clar: daca agentul decide singur ce citeste si ce face apoi, o cheie care deschide tot devine o problema mult mai mare decat era la un program de backup. Am scris si despre OpenAI Dots, un alt agent care traieste pe desktop.
Partea pe care aproape nimeni nu o explica: Terminalul
Aici e partea care ii priveste pe programatori. Agentii din linia de comanda, ca Claude Code sau Codex CLI, nu apar in lista Full Disk Access. Nu au nevoie, pentru ca mostenesc permisiunile aplicatiei din care ii pornesti.
macOS acorda permisiunile asa-numitului "proces responsabil". Daca pornesti un tool din Terminal, responsabilul este Terminalul. Apple confirma asta pe forumurile pentru dezvoltatori: conteaza cum rulezi programul, nu cum este compilat.
Pe scurt: daca ai dat candva Full Disk Access Terminalului, lui iTerm sau editorului (de multe ori ca sa mearga un script de backup), orice agent pornit de acolo iti poate citi e-mailul si mesajele. Fara nicio fereastra de confirmare.
De aceea, inainte sa instalezi un agent pe Mac, sfatul meu este sa te uiti la Terminal, nu la agent. Pentru o instalare curata, porneste de la ghidul de instalare Claude Code pe Mac.
Cum verifici Full Disk Access pe Mac, pas cu pas
Nu trebuie sa astepti Apple. Verificarea o poti face acum:
- Deschide setarile: meniul Apple, apoi System Settings.
- Mergi in sectiunea corecta: Privacy & Security, apoi Full Disk Access.
- Citeste lista: pentru fiecare aplicatie intreaba-te daca trebuie sa citeasca tot discul. Backup si antivirus da, restul aproape niciodata.
- Opreste comutatorul pentru aplicatiile care nu au nevoie. Mac-ul iti cere parola sau Touch ID.
- Verifica Terminal, iTerm, VS Code si altele asemenea: daca sunt activate si nu stii de ce, dezactiveaza-le.
- Reporneste aplicatiile modificate: schimbarea se aplica de la urmatoarea pornire.
Testul rapid din Terminal
Vrei sa stii daca Terminalul tau are deja cheia? Deschide o fereastra si incearca sa listezi folderul Mail:
ls ~/Library/MailDaca primesti "Operation not permitted", Terminalul nu are Full Disk Access si agentii porniti de acolo nu vad e-mailul. Daca vezi lista de foldere, permisiunea este activa.
Resetare completa cu tccutil
Daca lista e lunga si nu mai stii pe cine ai autorizat, poti porni de la zero cu comanda de sistem:
sudo tccutil reset SystemPolicyAllFilesComanda goleste lista Full Disk Access pentru toate aplicatiile. Numele serviciului nu e documentat oficial de Apple, dar este cel folosit de ani de zile pentru aceasta sectiune. Dupa resetare, backup-ul si antivirusul iti vor cere din nou permisiunea: da-le-o doar lor.
Ce se schimba pentru cine foloseste agenti AI pe Mac
Cand vor veni controalele noi, acordarea Full Disk Access va fi mai lenta si mai vizibila. E un lucru bun, dar nu rezolva tot: cine apasa "Allow" fara sa citeasca va continua sa o faca. Regulile pe care le recomand sunt acestea:
- Un folder pentru fiecare proiect: agentul lucreaza in folderul proiectului, nu in tot home-ul.
- Terminal fara Full Disk Access: daca un script de backup are nevoie de ea, foloseste o aplicatie dedicata.
- Izolare reala pentru sarcinile riscante: un container sau o microVM. Am explicat cum cu Docker Sandbox pentru Claude Code si Codex si cu NVIDIA OpenShell.
- Un utilizator macOS separat, sau un Mac separat, pentru agentii care merg non-stop.
- Extensii alese cu grija: modurile si pluginurile ruleaza cu aceleasi permisiuni ca agentul. E valabil pentru Claude Code mods si pentru orice add-on.
Ce inseamna pentru firmele din Romania
Pe un Mac de firma, e-mailul contine date despre clienti, furnizori si angajati: nume, telefoane, uneori CNP-uri in contracte sau facturi trimise ca atasament. Daca un agent cu Full Disk Access citeste aceste mesaje, problema nu mai e doar tehnica.
Sunt date personale ale altor oameni, iar GDPR iti cere sa stii cine le prelucreaza si cum. Autoritatea care verifica asta in Romania este ANSPDCP.
Sfatul meu pentru un IMM este simplu: fa o lista cu Mac-urile pe care sunt instalati agenti, scoate Full Disk Access unde nu e nevoie si stabileste in scris ce date au voie agentii sa atinga. Pentru partea de cont, citeste si ghidul despre datele personale in ChatGPT.
Cand construiesc agenti AI sau automatizari AI pentru o firma, pornesc mereu de la accesul minim: agentul vede casuta de e-mail sau folderul de care are nevoie, prin API sau conectori, si nimic altceva. E mai mult de lucru la inceput, dar e singurul mod de a dormi linistit.
Ce trebuie sa faca dezvoltatorii de aplicatii Mac
Daca aplicatia ta cere Full Disk Access, pregateste-te: Apple nu a spus ce se schimba in cod, dar drumul pentru utilizator va fi mai lung si mai explicit. Intrebarile de pus azi:
- Ai nevoie chiar de tot discul? De multe ori e suficient ca utilizatorul sa aleaga un folder sau un fisier.
- Explici de ce? Un ecran clar inainte de cerere reduce refuzurile.
- Functionezi si fara? Aplicatia trebuie sa mearga decent daca permisiunea e refuzata sau retrasa.
Cine construieste agenti de desktop are cel mai mult de pierdut: daca produsul merge doar cu cheia care deschide tot, multi utilizatori se vor opri inainte, odata cu noile controale.
Pe scurt
Full Disk Access pe Mac este cea mai larga permisiune din macOS, iar Apple a decis sa o blindeze din cauza agentilor AI. Controalele noi nu au inca data.
Riscul exista deja, mai ales daca Terminalul tau are cheia. Deschide Privacy & Security, verifica lista si scoate permisiunea oricui nu e backup sau antivirus. Daca folosesti agenti in firma si vrei sa ii configurezi cu acces minim, scrie-mi.